AES-256-GCM · clé dérivée sur l'appareil · hébergé en France
Même nous, nous ne pouvons pas vous lire.
Deux secrets, deux rôles. Le mot de passe prouve qui vous êtes au serveur. La clé de chiffrement des notes ne le quitte jamais : elle déchiffre vos notes sur votre appareil, et nulle part ailleurs.
Le trajet d'une note
- 1 · VOTRE APPAREIL« Réunion de chantier »La clé de chiffrement, tapée ou gardée par la biométrie, ne sort pas d'ici.
- 2 · CHIFFRÉEx9F2…c41aTexte, pièces jointes et nom de l'appareil partent en blocs chiffrés.
- 3 · LE SERVEUR, EN FRANCEGarde, ne lit pasIl range des blocs qu'il ne sait pas ouvrir, et les sauvegarde chiffrés.
- 4 · VOTRE AUTRE APPAREIL« Réunion de chantier »Il la déchiffre avec la même clé, à l'arrivée.
Ce que le serveur connaît
- votre adresse e-mail et votre offre
- la taille et la date des blocs chiffrés
- les connexions, gardées douze mois
Ce qu'il ne peut pas lire
- le texte, les titres, les tags de vos notes
- vos photos, dessins, enregistrements
- le nom de vos appareils
Les protections, une à une
LA CLÉDérivée sur votre appareil depuis la clé de chiffrement que vous choisissez : seize caractères au moins, ou quatre mots.
LE CODE DE SECOURSMontré une seule fois à la création du compte. Il rouvre vos notes si vous perdez la clé.
LA CONNEXIONPasskeys, double authentification par application, connexion Google ou Microsoft si vous la reliez.
L'APPAREILDéverrouillage par biométrie ; verrouillage après cinq minutes d'inactivité.
L'APPAREIL PERDURévoqué depuis un autre : ses connexions tombent, il oublie la clé et les notes qu'il gardait.
L'HÉBERGEMENTEn France, chez Scaleway. Sauvegardes chaque nuit, chiffrées avant de partir, hors site.
LA BIOMÉTRIE
Vos notes rouvertes d'un regard.
Sur chaque appareil où vous l'activez, la clé de chiffrement des notes est gardée par la biométrie de l'appareil — Face ID, Touch ID, l'empreinte d'Android —, au travers des passkeys du navigateur. Vous rouvrez vos notes d'un regard ou d'un doigt, au lieu de retaper la clé.
- Votre visage et votre empreinte ne quittent jamais l'appareil. C'est son système qui les vérifie : ni nous ni le serveur ne les voyons.
- Là où le navigateur le permet, la clé n'est gardée que chiffrée, par un secret que seul le capteur sait rendre.
- L'application se verrouille d'elle-même après cinq minutes sans geste ; la biométrie la rouvre.
- Sans biométrie, ou si elle échoue, vous retapez la clé de chiffrement des notes.
- Elle s'active appareil par appareil, dans « Compte et appareil ».
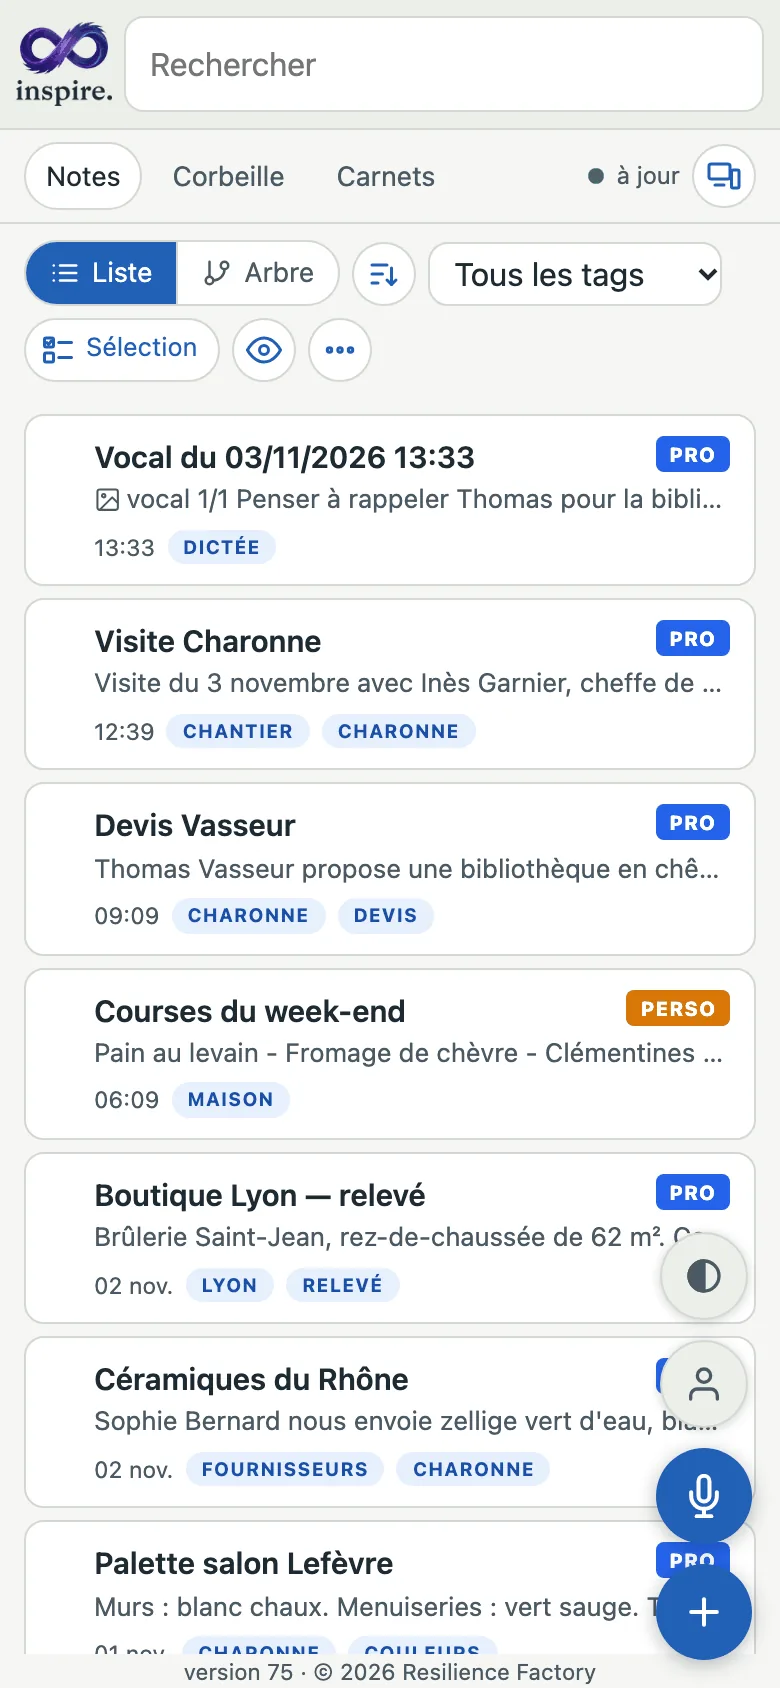
UN APPAREIL PERDU
Révoqué depuis un autre, en un geste.
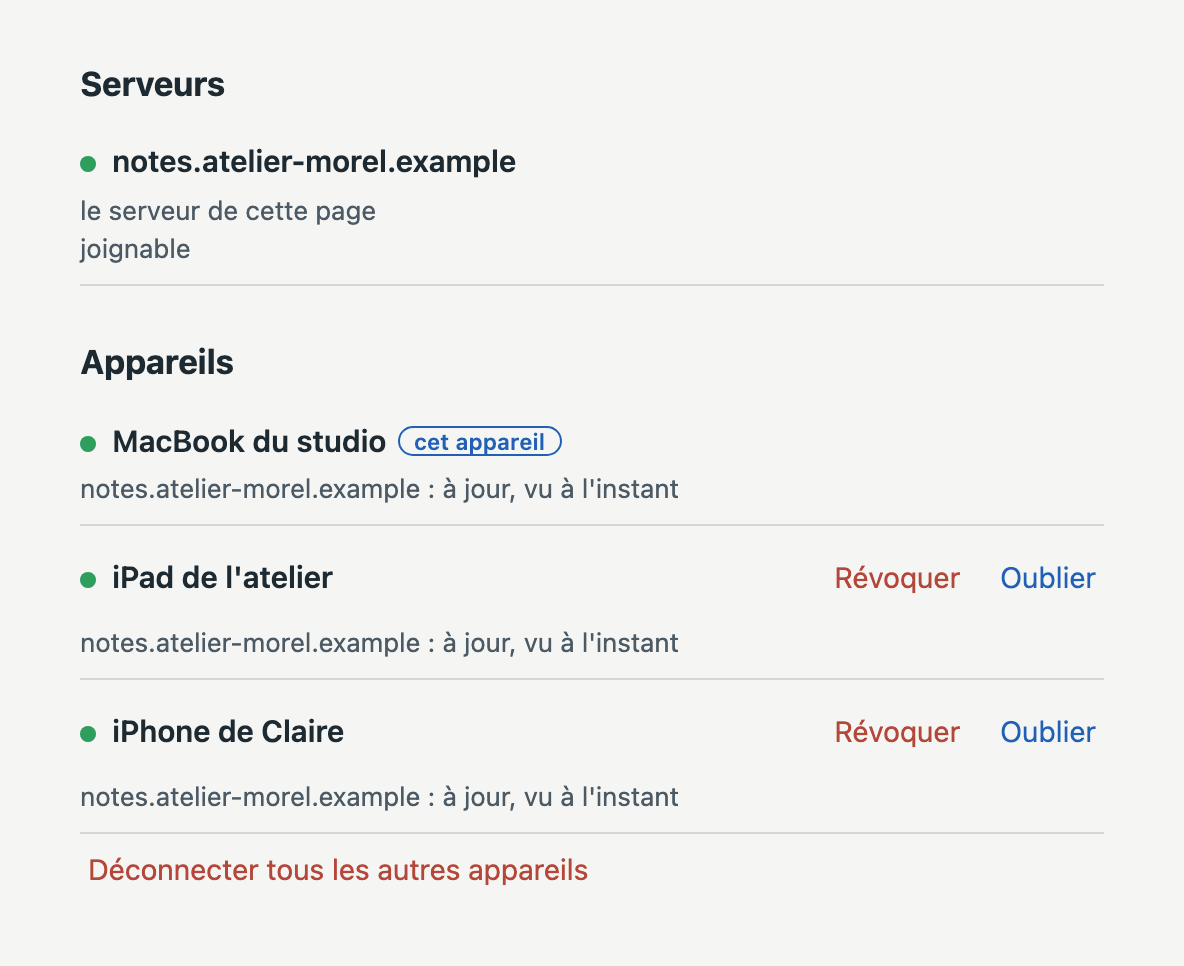
Chaque appareil connecté est listé dans votre compte. « Révoquer » coupe ses connexions ; pour revenir, il lui faudra votre mot de passe.
Ce que nous ne pouvons pas faire pour vous
- Retrouver vos notes si la clé de chiffrement et le code de secours sont perdus tous les deux. Personne ne le peut, pas même nous.
- Effacer à distance ce qu'un appareil volé a déjà déchiffré, s'il ne se reconnecte jamais. La révocation coupe la suite, pas le passé.
- Partager une note depuis le serveur : il ne sait pas la lire. Un export PDF ou Markdown, envoyé par vous, le fait.